Por Professor Maiquel Gomes · Pesquisador, Consultor Estratégico de IA e Professor Universitário
A tese central: a IA não “programa melhor”—ela enxerga o que estava escondido
A primeira onda de agentes de IA nos ensinou a gerar código. A segunda onda, da qual este guia trata, ensina a IA a desmontar, compreender e reconstruir sistemas que nunca foram feitos para ser compreendidos. A engenharia reversa assistida por IA não é uma evolução incremental das ferramentas de decompilação tradicionais. É uma mudança de regime epistemológico: o binário deixa de ser uma caixa-preta opaca e se torna um artefato auditável, com evidências rastreáveis e hipóteses falsificáveis.
O marco dessa virada é o projeto REA (Reverse Engineer Anything), que em outubro de 2026 ultrapassou 320 mil estrelas no GitHub em menos de duas semanas, tornando-se o repositório de crescimento mais rápido do ecossistema open source naquele período. O REA não é um nuevo decompilador. É um orquestrador baseado no Model Context Protocol (MCP) que conecta agentes de IA (Claude Code, Codex, Cursor) a decompiladores consagrados, como Ghidra, IDA e Hopper, permitindo que o agente conduza o ciclo completo de análise: desmontar, interpretar pseudocódigo, rastrear chamadas de sistema, formular hipóteses sobre a lógica do programa e, em alguns casos, propor uma reimplementação funcional.
A contribuição científica aqui não é a automação em si, mas a exigência de evidência. Projetos como o REA e o framework acadêmico Reversa, desenvolvido por pesquisadores brasileiros do IFG e UFG, estabelecem um princípio metodológico claro: nenhuma conclusão sobre o comportamento de um software pode ser aceita sem um evidence_id que a ancore a um artefato concreto, seja um endereço de memória, uma instrução de assembly ou um trecho de pseudocódigo verificado. Isso transforma a engenharia reversa de uma arte intuitiva em uma disciplina reprodutível.
O que realmente mudou: da ferramenta ao workflow agêntico
Antes de listar os softwares, é preciso desfazer uma confusão recorrente na divulgação tecnológica. O REA não “decompila tudo sozinho”. Ele resolve um problema de interface cognitiva: o abismo entre a representação que a máquina entende (assembly, bytecode) e a representação que o modelo de linguagem consegue raciocinar (pseudocódigo estruturado, descrições funcionais em linguagem natural). Ao intermediar essa tradução via MCP, o REA permite que o agente iteraja: formule uma pergunta sobre uma função, receba o pseudocódigo do Ghidra, identifique padrões, peça uma visualização de fluxo de controle, refine a hipótese e documente o resultado .
Há limites empíricos importantes que a literatura técnica já reconhece. O REA tem desempenho satisfatório em binários sem proteção ou com ofuscação leve, mas falha diante de empacotadores virtualizados como VMProtect. Além disso, não realiza depuração dinâmica, pois sua análise é primariamente estática. Para lógica de servidor ou comportamentos que só se manifestam em tempo de execução, a ferramenta é insuficiente. O pesquisador sério deve tratar o REA como ponto de entrada para a investigação, não como oráculo.
Os 5 principais softwares open source da nova engenharia reversa com IA
A seleção abaixo não é um ranking de popularidade. É uma matriz de capacidades complementares. Cada ferramenta resolve uma camada distinta do problema: orquestração agêntica, decompilação estática, análise de bytecode Android, instrumentação dinâmica e interoperabilidade entre representações.
1. REA (Reverse Engineer Anything) — a camada de orquestração
Função: Servidor MCP e CLI que expõe ferramentas de engenharia reversa a agentes de IA. O agente não “vê” o binário diretamente; ele recebe resultados estruturados das ferramentas subjacentes (Ghidra, IDA, Hopper) e pode encadear análises com rastreabilidade.
Por que é o epicentro da revolução: O REA resolve o problema de contexto. Um decompilador tradicional despeja centenas de linhas de pseudocódigo; o REA permite que o agente solicite recortes específicos, formule perguntas direcionadas e mantenha um registro de evidências. A adoção massiva (mais de 320 mil estrelas em outubro de 2026) sinaliza que a comunidade reconhece nele a infraestrutura padrão para a nova geração de análises .
Limitação crítica: Depende da qualidade dos decompiladores subjacentes. A “inteligência” está no agente, não no REA. Além disso, o consumo de contexto é intensivo: programas densos podem esgotar a janela do modelo antes que a análise se complete .
Licença: MIT. Repositório: morluto/rea.
2. Ghidra — o decompilador de referência da NSA
Função: Suíte de engenharia reversa mantida pela National Security Agency, com decompilador integrado para múltiplas arquiteturas. É o backend mais utilizado pelo REA e por servidores MCP dedicados (como o GhidraMCP).
Por que permanece indispensável: O Ghidra é o único decompilador de nível industrial que é simultaneamente open source e gratuito. Sua representação intermediária (P-code) permite análises de fluxo de dados e emulação, capacidades que o tornam adequado tanto para pesquisa acadêmica quanto para análise de malware. A integração via MCP transforma o Ghidra em um serviço de análise que o agente pode invocar iterativamente.
Contribuição científica: A arquitetura extensível do Ghidra permite que pesquisadores desenvolvam plugins de análise customizada (por exemplo, detecção de padrões de ofuscação ou recuperação de estruturas de dados) e os exponham ao agente via MCP. Isso cria um ciclo virtuoso: a pesquisa em análise binária se converte em ferramenta operacional.
Licença: Apache 2.0. Repositório: NationalSecurityAgency/ghidra.
3. JADX — a ponte entre APKs e o raciocínio do agente
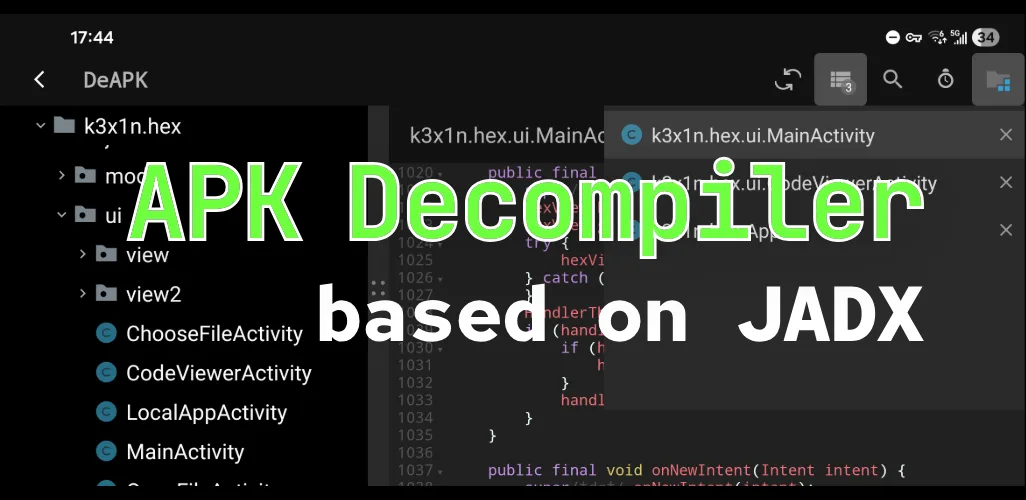
Função: Decompilador de bytecode Android (DEX) para Java, com servidor MCP dedicado (jadx-ai-mcp) que permite a agentes de IA navegar pela árvore de classes, inspecionar métodos e rastrear chamadas em aplicações Android.
Por que é essencial no ecossistema brasileiro: O Brasil é um dos maiores mercados de aplicativos Android do mundo, e a análise de APKs, seja para pesquisa de segurança, auditoria de privacidade ou compreensão de concorrentes, é uma demanda concreta de empresas e pesquisadores. O JADX, combinado com o MCP, permite que um agente responda perguntas como a forma que um aplicativo calcula o frete ou quais permissões ele solicita e por quê, tudo sem que o analista precise navegar manualmente por milhares de classes.
Nuance técnica: O JADX produz código Java reconstruído, não o código-fonte original. Variáveis e comentários foram perdidos na compilação. O valor está na legibilidade funcional, não na fidelidade literal. O agente deve ser instruído a tratar o output como hipótese, não como fato.
Licença: Apache 2.0. Repositório: skylot/jadx (com extensão MCP em zinja-coder/jadx-ai-mcp).
4. Frida — a camada dinâmica que a análise estática não alcança
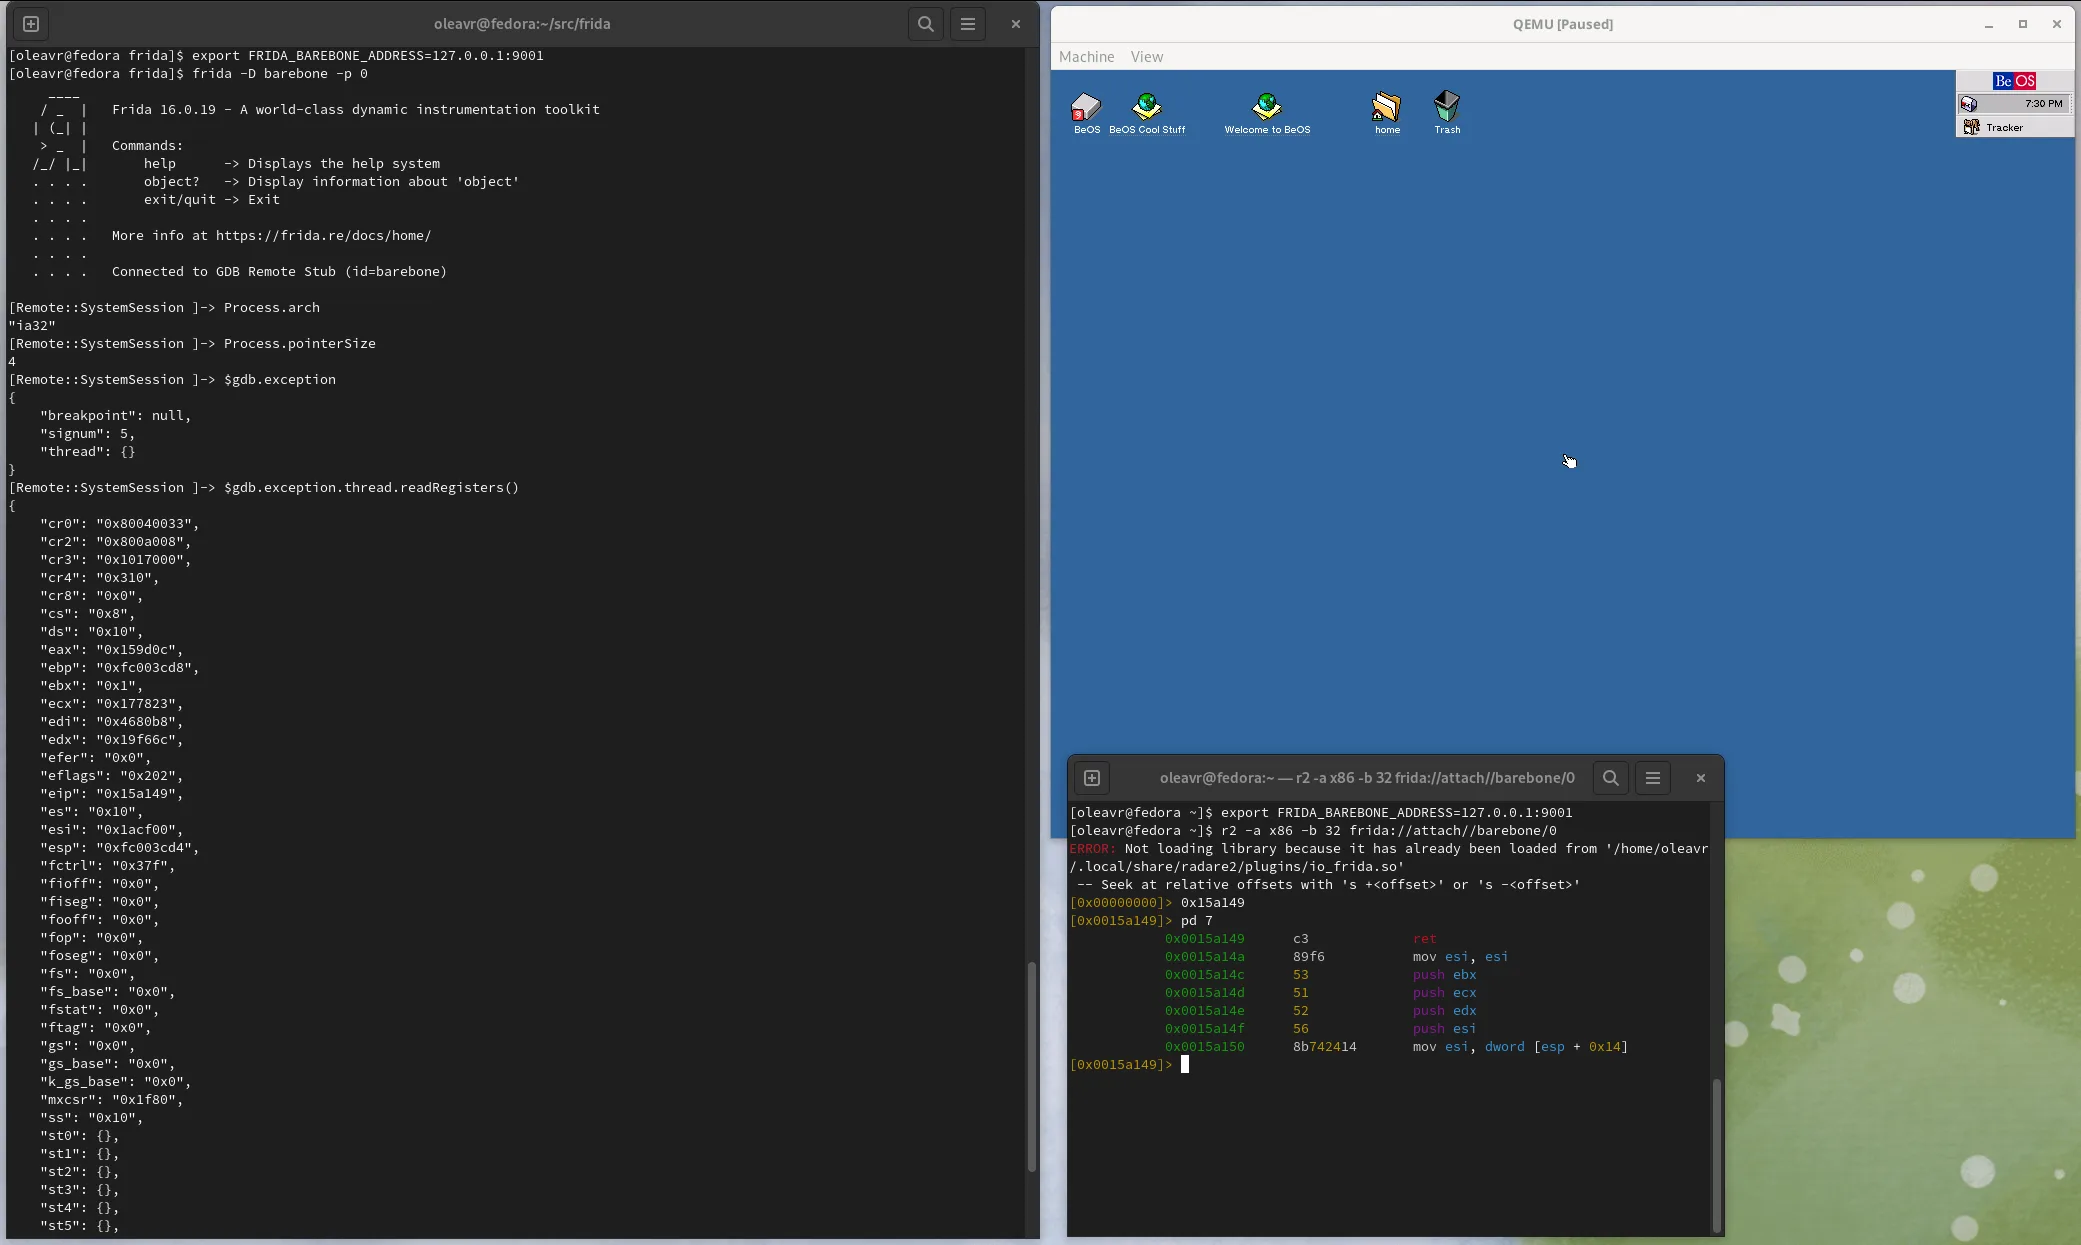
Função: Toolkit de instrumentação dinâmica que permite injetar código JavaScript em processos em execução, interceptar chamadas de função, modificar argumentos e observar comportamento em tempo real. Integra-se a agentes via bridges MCP.
O papel na revolução da engenharia reversa com IA: A análise puramente estática possui um limite intransponível: código que só se revela em execução, como descriptografia de strings em runtime, verificações de integridade e comunicação com servidores remotos. O Frida preenche essa lacuna. Um agente equipado com Frida pode formular hipóteses sobre uma função suspeita, instrumentá-la, observar os argumentos reais passados em tempo de execução e confirmar ou refutar a hipótese.
Aplicação em pesquisa acadêmica: O Frida é particularmente valioso para estudos de segurança em aplicativos móveis e para a análise de protocolos proprietários. A combinação de Frida com agentes permite que o pesquisador automatize a coleta de evidências dinâmicas, representando um avanço metodológico significativo em relação à instrumentação manual.
Licença: wxWindows Library Licence (LGPL-like). Repositório: frida/frida.
5. Reversa — o framework acadêmico brasileiro para modernização de legado
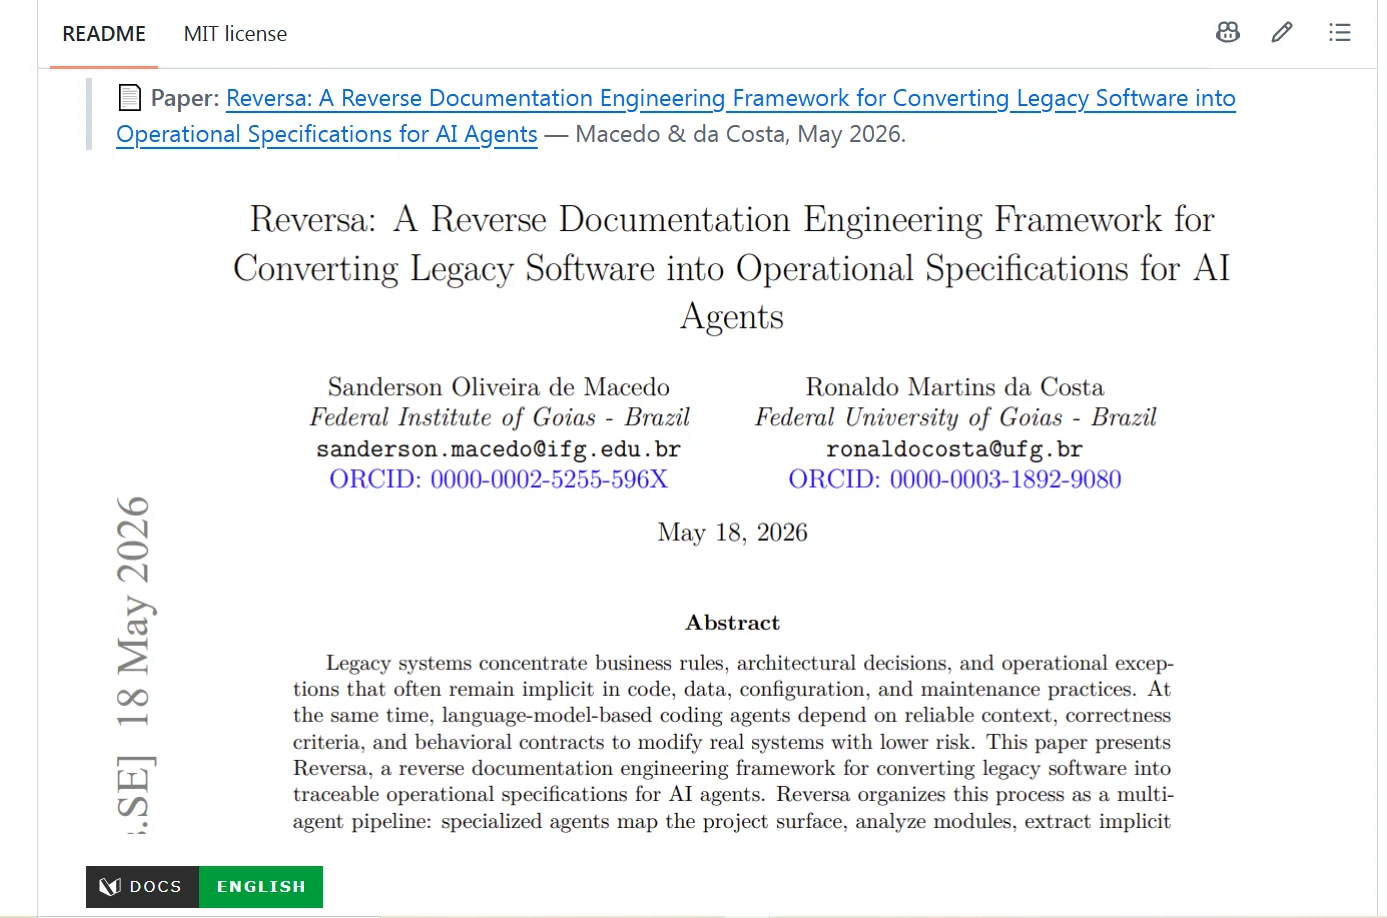
Função: Framework de orquestração de agentes de IA especializados na extração de conhecimento de sistemas legados, convertendo código não documentado em especificações operacionais rastreáveis para agentes e equipes de engenharia.
Por que esta é a contribuição mais relevante para o contexto brasileiro: O Reversa foi desenvolvido por pesquisadores do Instituto Federal de Goiás e da Universidade Federal de Goiás, especificamente Sanderson Oliveira de Macedo e Ronaldo Martins da Costa, sendo apresentado em artigo no arXiv em 2026. Diferentemente das ferramentas anteriores, o Reversa não se concentra em binários compilados, mas em sistemas legados com código-fonte disponível, o que abrange a imensa maioria dos sistemas críticos em bancos, seguradoras e órgãos públicos brasileiros.
A metodologia é rigorosa: agentes especializados analisam o código, identificam regras de negócio implícitas, reconstroem a arquitetura e geram especificações que distinguem explicitamente entre fatos confirmados, inferências derivadas e lacunas que exigem validação humana. Cada afirmação é ancorada a um artefato de código específico .
Limitação reconhecida pelos autores: O estudo de caso utilizou uma aplicação ATM de ensino em GnuCOBOL, e não um sistema bancário real. A transferibilidade para mainframes complexos ainda não foi demonstrada em escala. O Reversa constitui, portanto, uma promessa metodológica e uma das iniciativas mais bem fundamentadas do ecossistema brasileiro de pesquisa em IA aplicada.
Licença: Open source (repositório público). Referência: Macedo & Costa (2026), arXiv.
Como usar este arsenal com rigor científico: um protocolo mínimo
A disponibilidade dessas ferramentas cria um risco epistêmico: a facilidade de gerar análises plausíveis pode ser confundida com a produção de conhecimento válido. O protocolo a seguir é uma contribuição deste guia para pesquisadores e gestores que pretendem usar engenharia reversa com IA em contextos profissionais.
Primeiro, defina o objeto e o escopo da análise. Engenharia reversa não é um fim em si. Você quer compreender um protocolo de comunicação? Auditar a segurança de um aplicativo? Documentar um sistema legado para migração? O escopo determina a ferramenta: JADX para APKs, Ghidra para binários nativos, Reversa para código legado, Frida para comportamento em runtime.
Segundo, exija rastreabilidade. Toda afirmação sobre o comportamento de um software deve vir acompanhada de evidência verificável: um endereço, uma instrução, um trecho de código, um log de instrumentação. Desconfie de análises que produzem conclusões sem âncoras. O REA e o Reversa foram projetados para fornecer essas âncoras; use-as .
Terceiro, trate o output do agente como hipótese, não como fato. O pseudocódigo gerado pelo Ghidra é uma reconstrução plausível da lógica original, e não uma transcrição literal. Variáveis foram renomeadas pelo compilador, estruturas de controle foram otimizadas e comentários desapareceram. O agente pode alucinar uma explicação coerente para um padrão que não significa o que parece. A validação empírica, seja via Frida ou via testes de comportamento, é o único antídoto.
Quarto, respeite os limites legais e éticos. A análise de software de terceiros é legalmente complexa. No Brasil, a Lei de Software (Lei 9.609/98) e o Marco Civil da Internet criam um panorama que exige cautela. A licença do software analisado pode proibir engenharia reversa; a jurisdição aplicável (Brasil, EUA, UE) determina a validade dessas cláusulas . Para pesquisadores acadêmicos, o uso de engenharia reversa para fins de interoperabilidade ou pesquisa científica tem proteções em algumas jurisdições, mas não em todas. A recomendação é documentar a finalidade e consultar o jurídico antes de iniciar.
O que esperar daqui para frente: a engenharia reversa como infraestrutura de auditoria
A revolução que o REA simboliza não é a morte do software proprietário, mas algo mais sóbrio e duradouro: a democratização da auditoria de sistemas. Durante décadas, a capacidade de compreender o que um software realmente faz, em detrimento do que sua documentação afirma, constituiu privilégio de laboratórios de segurança e equipes forenses. Com agentes de IA orquestrando decompiladores e instrumentação dinâmica, essa capacidade torna-se acessível a pesquisadores acadêmicos, órgãos reguladores, jornalistas de dados e gestores de tecnologia.
Para o Brasil, isso traz implicações concretas. A modernização de sistemas legados no setor público, a auditoria de aplicativos que coletam dados pessoais e a verificação de conformidade com a LGPD beneficiam-se de uma capacidade de análise que antes era proibitiva em termos de custo e complexidade. O Reversa, desenvolvido por pesquisadores brasileiros, atua como uma semente promissora nessa direção.
A contribuição deste guia não é celebrar a ferramenta da moda. É estabelecer um padrão de rigor para o uso dessas tecnologias: escopo definido, evidência rastreável, hipóteses falsificáveis, validação empírica e consciência legal. Sem esses elementos, a engenharia reversa com IA se reduz a entretenimento técnico. Com eles, torna-se um instrumento legítimo de produção de conhecimento.
Nota metodológica: As informações sobre popularidade e funcionalidade das ferramentas refletem o estado do ecossistema em outubro de 2026. Dados de estrelas no GitHub são indicadores de atenção da comunidade, não de qualidade técnica ou adequação a propósitos específicos. Pesquisadores devem avaliar cada ferramenta com base em seus requisitos concretos de análise, não em rankings de popularidade.
Como citar este guia: GOMES, Maiquel. Depois dos agentes de IA, a nova revolução: engenharia reversa com IA e os 5 principais softwares open source. maiquelgomes.com.br, 2026.

Graduado em Ciências Atuariais pela Universidade Federal Fluminense (UFF), Pós-Graduado em Inteligência Artificial, Pós-Graduado em Marketing Digital, Mestrando em IA no Instituto de Computação da UFF (nota máxima no CAPES). Palestrante e Professor de Inteligência Artificial e Linguagem de Programação; autor de livros, artigos e aplicativos.
Professor do Grupo de Trabalho em Inteligência Artificial da UFF (GT-IA/UFF), do Laboratório de Inovação, Tecnologia e Sustentabilidade (LITS/UFF), da Pós-Graduação na Universidade Estácio de Sá, entre outras iniciativas.
Conheça outros projetos:
💫 Apaixonado pela vida, pelas amizades, pelas viagens, pelos sorrisos, pela praia, pelas baladas, pela natureza, pelo jazz e pela tecnologia.